

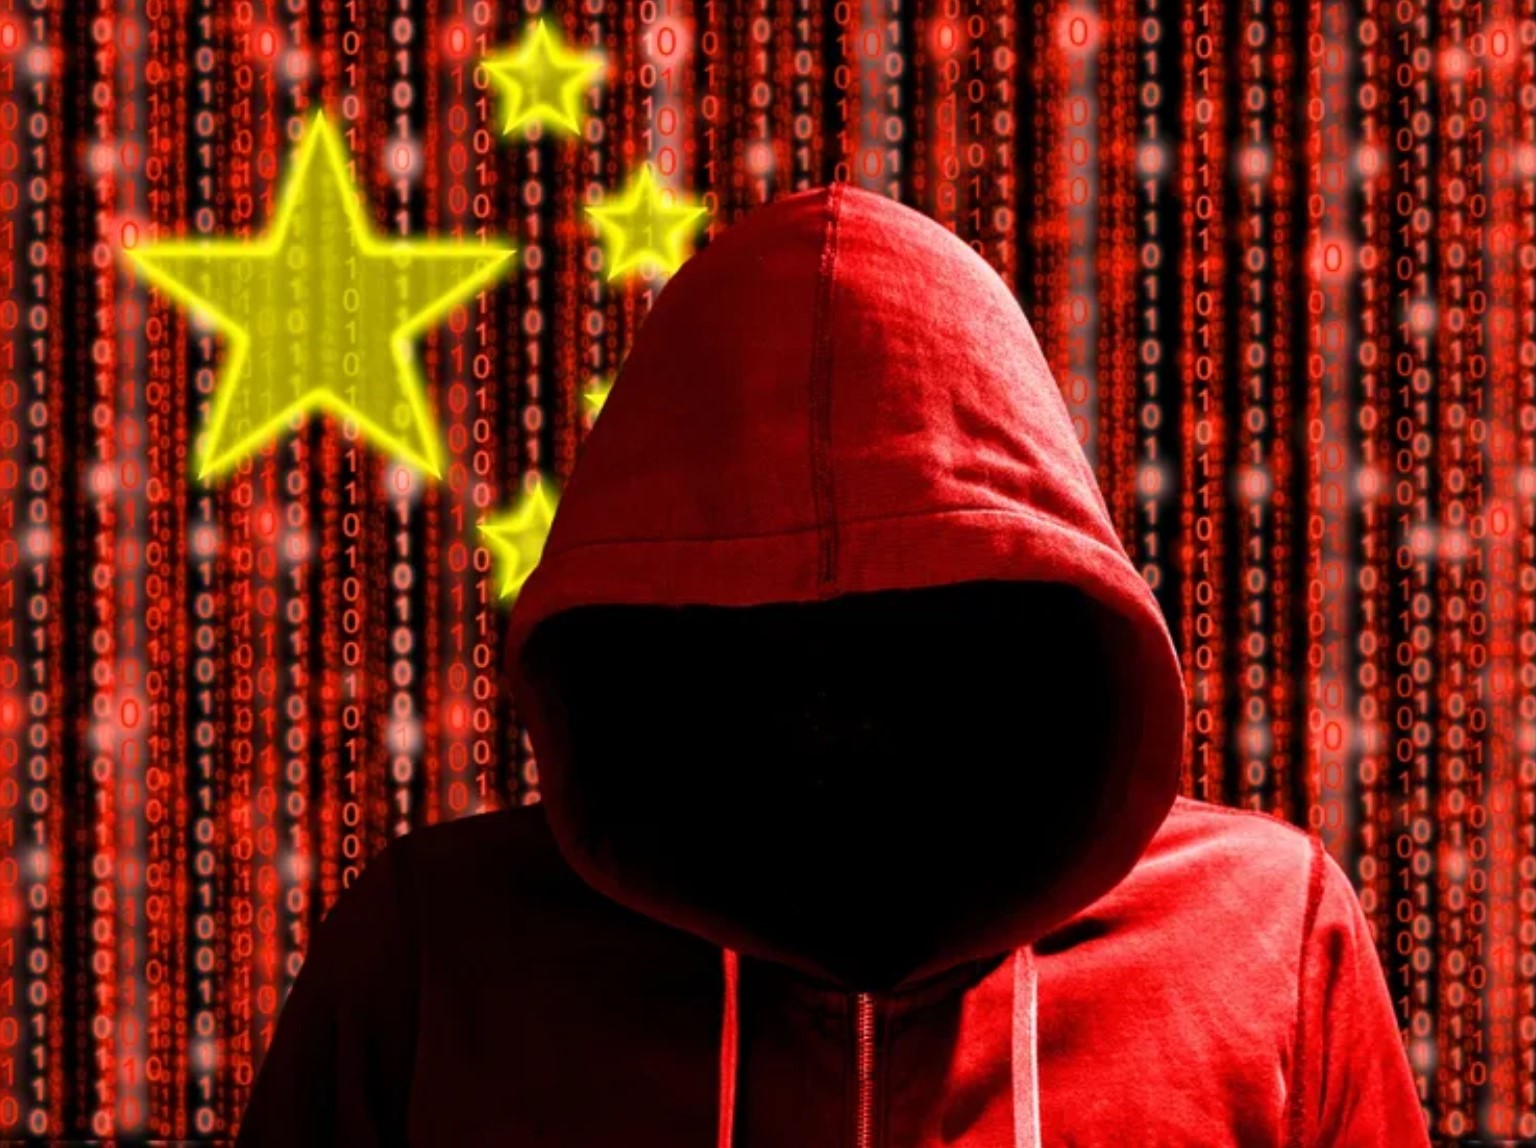
Des pirates informatiques liés à la Chine ont compromis ConnectWise et ciblé des centaines de personnes lors d’une attaque mondiale, selon Microsoft.
Un groupe de pirates informatiques affilié à l’État chinois a utilisé un outil de test d’intrusion basé sur l’IA pour compromettre la société de services informatiques ConnectWise, dans le cadre d’une campagne visant des centaines d’entreprises., ouvre un nouvel onglet d’organisations du monde entier, a déclaré Microsoft mercredi.
D’après l’analyse de Microsoft et les éléments de preuve dont dispose ConnectWise, « il semblerait qu’un groupe lié à l’État chinois soit responsable de l’attaque contre ConnectWise Cloud Backup », a déclaré Manny Rivelo, PDG de ConnectWise, dans un communiqué distinct., ouvre un nouvel onglet.
Rivelo a déclaré que ConnectWise « a maîtrisé les connexions des applications concernées et rétablit les services par phases contrôlées », et que « ces actions ne suppriment pas les accès non autorisés qui pourraient déjà avoir été établis au sein des locataires individuels des clients, lesquels nécessitent un examen séparé ».
Un porte-parole de l’ambassade de Chine à Washington a déclaré que la Chine « s’oppose aux activités de piratage informatique et les combat conformément à la loi. Parallèlement, nous nous opposons aux calomnies et aux attaques contre la Chine sous prétexte de problèmes de cybersécurité. »
Les pirates informatiques, que Microsoft surveille sous le nom de Storm-0940, ont utilisé un framework de test d’intrusion open-source appelé ARTEX pour mener à bien la campagne, a déclaré Microsoft.
Publicité · Défilez pour continuer
Il existe de nombreux outils pour réaliser des tests d’intrusion, une forme légitime d’évaluation de la sécurité des réseaux ou des services. Selon Microsoft, ARTEX permet aux utilisateurs d’utiliser n’importe quel modèle d’IA pour automatiser diverses tâches de tests d’intrusion et peut être configuré pour exécuter des tâches autonomes telles que la reconnaissance et l’exfiltration de données.
L’attaque a ciblé des organisations de divers secteurs, notamment l’aérospatiale, la défense, l’automobile, la chimie, l’énergie, les services financiers, le gouvernement, le secteur juridique, la fabrication, les médias, l’armée, les semi-conducteurs, les logiciels, la technologie, les groupes de réflexion et les organisations à but non lucratif, a déclaré Microsoft.
Bien que la majorité des tentatives de ciblage n’aient pas abouti, Microsoft a déclaré que Storm-0940 avait réussi à obtenir une persistance privilégiée dans le cloud — ou un accès de haut niveau qui pouvait se poursuivre même après les efforts de nettoyage — dans de nombreuses organisations en peu de temps.
JForum.Fr
 |
 |